ISO 27001, ISO 22301, ISO 42001 ve KVKK'da kurulumdan yöneticiliğe. Profesyonel hizmetlerimizle uyumlu, yönetilen hizmetlerimizle sürdürülebilir olmanızı sağlıyoruz.
ISO 42001Türkiye'nin ilk TÜRKAK onaylı ISO 42001 uygulayıcısı



Her standart için aynı disiplinle, marka bağımsız bir yaklaşımla çalışıyoruz.

Envanter, risk, açık rıza, doküman ve denetim yönetimi kurulan platform üzerinden sürdürülür.
Ürün ve uzmanlık desteğini tamamen biz üstleniyoruz.
Her standart için aynı disiplin: önce durumu ölçer, sonra sistemi kurar, ekibinizi eğitir ve sistemi birlikte yaşatırız.
Mevcut durumunuzu standarda göre değerlendirir; eksikleri, öncelikleri ve yatırım ihtiyacını raporlarız.
İç denetim ve boşluk analizi →02Kapsam belirlemeden risk analizine, politikalardan iç denetime kadar sistemi birlikte tasarlar ve uygularız.
Kurulum danışmanlığı →03Farkındalık, iç denetçi ve uygulayıcı eğitimleriyle ekibinizi sisteme hazırlarız.
Eğitimlerimiz →Bilgi güvenliği, iş sürekliliği, kişisel veri, yapay zekâ, hizmet ve kalite yönetim sistemlerini sizin adınıza yönetir, iç ve dış denetimlerde destek veririz.
Kurum genelinde farkındalık için
Standardın temelini öğrenmek isteyenler için
Kurum içi denetimleri yürütecek ekipler için
Denetim ekiplerine liderlik edecekler için
Sistemi kuracak ve yönetecek ekipler için
Eğitim takvimi ve kurum içi eğitim. Açık sınıf tarihlerini ve kurumunuza özel eğitim seçeneklerini paylaşalım.
Eğitim bilgisi alın → ne yapar?
 Kişisel eğitim paneli: büyük görüntü
 Bölüm bölüm ilerleme: büyük görüntü
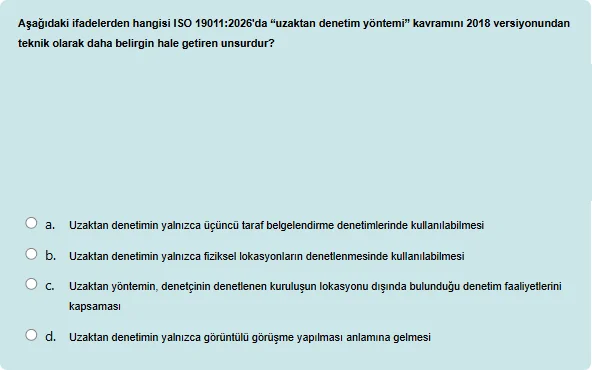 Soru bankasından sınav: büyük görüntü
Yalnızca siber güvenlik içerikleri için değil.
Çok lokasyonlu kurumlara uygun.
Kurucumuz Mehmet Tolga Ertürk'ün veri ihlalleri, mahremiyet ve siber güvenlik üzerine değerlendirmeleri.
Sağlık sektöründeki bu saldırı sıradan bir veri ihlali değil; ağ segmentasyonu ve düzenli olay müdahale testleri hayati önem taşıyor.
Özel bir hastaneye yönelik fidye yazılımı saldırısında sağlık ve biyometrik verilerin sızması üzerine uzman değerlendirmesi.
 Mehmet Tolga ErtürkKurucu, GOVISEC
ISO 27001, ISO 22301, ISO 42001, KVKK ve siber olay yönetimi üzerine kısa, uygulanabilir paylaşımlar. #GOVISECileGüvendesin
Kurucumuz Mehmet Tolga Ertürk → 01İş Sürekliliği
İş sürekliliği planı, bir kesinti anında kritik faaliyetlerin kabul edilebilir sürede ve düzeyde nasıl sürdürüleceğini anlatan belgedir. Plandan önce…
Okumaya devam et →02ISO 31000ISO 31000, her türlü kuruluşun risklerini yönetmesi için ilkeler, çerçeve ve süreç sunan uluslararası rehber standarttır. İlkeleri, risk yönetimi…
Okumaya devam et → 03ISO 27001
ISO 27001, bilgi güvenliği yönetim sisteminin (BGYS) şartlarını tanımlayan uluslararası standarttır. Neleri kapsar, belge nasıl alınır, Türkiye'de…
Okumaya devam et →04Sızma TestiSızma testi (pentest), kurumun izniyle gerçek bir saldırganın yöntemleri kullanılarak sistemlerdeki açıkların bulunması, istismar edilmeye…
Okumaya devam et →05ISO 22301BIA, tatbikat, denetim bulguları ve dokümanlar tablolarla yönetildiğinde denetimde kanıt eksikliği kaçınılmaz olur. İş sürekliliği yazılımında olması…
Okumaya devam et →06DORADORA, finansal kuruluşların BİT kaynaklı kesinti ve saldırılara karşı dayanıklılığını AB genelinde aynı kurallarla güvence altına alır. Kimleri…
Okumaya devam et → 07ISO 27001
23 Mart 2026 tarihli Resmî Gazete’de yayımlanan değişiklikle Şarj Hizmeti Yönetmeliği, elektrikli araç şarj ekosisteminde yeni bir dönemi başlattı.…
Okumaya devam et →08Siber KrizSiber saldırı anı, “BT çözsün” refleksinin en pahalıya patladığı andır. Çünkü konu sadece sistemleri değil; operasyonu, müşteriyi, itibarı ve uyumu…
Okumaya devam et → 09ISO 42001
Yapay Zekâ Yönetim Sistemi (YZYS) Nedir? Nasıl Kurulur? Günümüzde yapay zekâ sistemleri; karar alma süreçlerinden müşteri etkileşimlerine, risk…
Okumaya devam et →Standart, kapsam ve hizmet modeline dair en çok sorulanlar.
İhtiyacınızı yazın; uzman ekibimiz kapsam ve takvim için size dönsün.
Teklif Al →Boşluk (gap) analiziyle. Mevcut durumunuzu standarda göre değerlendirir, eksikleri, önceliklerinizi ve yatırım ihtiyacınızı raporlarız; ISO 27001, ISO 22301, ISO 9001 ve ISO 42001 gibi standartların hepsinde süreç aynı disiplinle başlar.
Yeni sürüm gereklilikleri için boşluk analizi ve geçiş planı hazırlanır; risk, süreç ve dokümantasyon güncellenir, farkındalık ve üst yönetim eğitimleri verilir, iç denetim ve yönetimin gözden geçirmesi yeni sürüme uyarlanır ve geçiş denetimine hazırlanılır.
Belge, belgelendirme denetimini yapan akredite belgelendirme kuruluşu tarafından verilir. GOVISEC belgelendirme kuruluşu değildir; sistemin kurulması, uygulanması ve denetime hazırlanması konularında danışmanlık sağlar.
İç denetim ISO 27001, ISO 22301, ISO 9001 gibi yönetim sistemi standartlarının zorunlu şartıdır. Standartlar iç denetimin kurum çalışanlarınca yapılmasını şart koşmaz; önemli olan denetçinin yetkin ve tarafsız olması ve kendi işini denetlememesidir. Bu nedenle dış kaynaklı iç denetim alınabilir.
Dış kaynak yöneticilik hizmetimizle bu rolü biz üstleniriz. Hizmet yalnızca belgelendirme dönemini değil, yıl boyunca risk ve envanter takibini, iç denetimleri, dış denetim koordinasyonunu, kayıtları ve farkındalık faaliyetlerini kapsar; kurumun ihtiyacına göre uzaktan, yerinde veya hibrit çalışılır.
Eksiklikler ve uygunsuzluklar açıkça belirtilir, her biri için önerilen aksiyonlar yazılır ve öncelik sırasına göre sınıflandırılır. Bütçe gerektiren yatırımlar ayrı bir tabloda listelenir; istenirse sektöre özel fiyat araştırması da yapılır.
Yönetilen servislerimizle. Yönetim sistemi yöneticiliği hizmetleriyle süreçleri sizin adınıza yürütür, aylık raporlarla izlenebilir kılarız; GRC otomasyonu, zafiyet tarama ve tehdit istihbaratı gibi yönetilen servislerle sistemi güncel tutarız.
Kurulumu yapan, ekibinizi eğiten ve sistemi sonrasında yöneten aynı ekip olduğu için uyum belgeyle bitmez; denetimden denetime yaşamaya devam eder.
Önerdiğimizi önce kendimiz uyguluyoruz →
ISO 42001Türkiye'nin ilk TÜRKAK onaylı ISO 42001 uygulayıcısı
Kurumunuzun güvenlik ihtiyaçlarına yönelik yıllık planlamaları proje yönetim araçları üzerinden gerçekleştiriyor ve her ay düzenli olarak performans ve ilerleme raporları sunuyoruz.
Devam eden projelerinizi yakından izleyerek, anlık durum güncellemeleri sağlıyor ve gerekli müdahalelerle sürecin verimli ilerlemesini destekliyoruz.
Kurumunuza hem yerinde hem de uzaktan destek sunuyor; bir müşteriye birden fazla danışman atayarak, kesintisiz ve yedekli destek sağlıyoruz.
Güvenlik süreçlerinizde ihtiyaç duyulan farklı yetkinlik uzmanlıklarını kurumunuza özel olarak konumlandırıyor, doğru kaynakların doğru yerde kullanılmasını sağlıyoruz.
Yönetişim bakış açısıyla uyumluluğu sağlarken, güvenlik ürünlerinden gelen verileri düzenli olarak analiz ediyor ve gerekli yönlendirmeleri yapıyoruz.
Kurumunuzun ihtiyaç duyduğu uzmanlıkları, kısmi zamanlı dış kaynak kullanımıyla esnek ve maliyet etkin şekilde temin edilmesini sağlıyoruz.
İhtiyacınızı yazın; uzman ekibimiz kapsam ve takvim için size dönsün.
Çerez tercihleri Siteyi geliştirmek için analiz, reklam ölçümü için pazarlama çerezlerini yalnızca onayınızla kullanırız. Çerez Politikası
İhtiyacınızı birkaç cümleyle yazın; uzman ekibimiz size dönüş yapsın.
Ya da doğrudan ulaşın+90 850 304 2681info@govisec.com
